Aster、API Walletの情報漏えいと報告された456万ドルの損失を受けてセキュリティを強化
機械翻訳英語の原文を見る
文字サイズ本文を読む ↓
画像を読み込み中
AsterはAPI Walletの秘密鍵漏えいを受けてセキュリティを強化した。一方、影響を受けたユーザーは456万ドル相当の資産が不正に送金されたと報告している。
共有
Asterは、API Walletの秘密鍵が流出した後にユーザーが金銭的損失を被ったことを確認したうえで、プラットフォームのセキュリティ対策を強化した。
• Asterは、API Walletの秘密鍵の流出を確認した後、セキュリティ対策を強化した。
• 影響を受けたAsterのユーザーは、456万ドル相当の暗号資産が無断で送金されたと報告した。
• このユーザーは、44分間に7件の無断送金が行われたと主張している。
• Asterは、行方不明となった資金の追跡を支援し、法執行機関に協力することを約束した。
• Asterは、侵害されたAPI Walletを信頼できるデバイスから直ちに削除するようユーザーに呼びかけた。
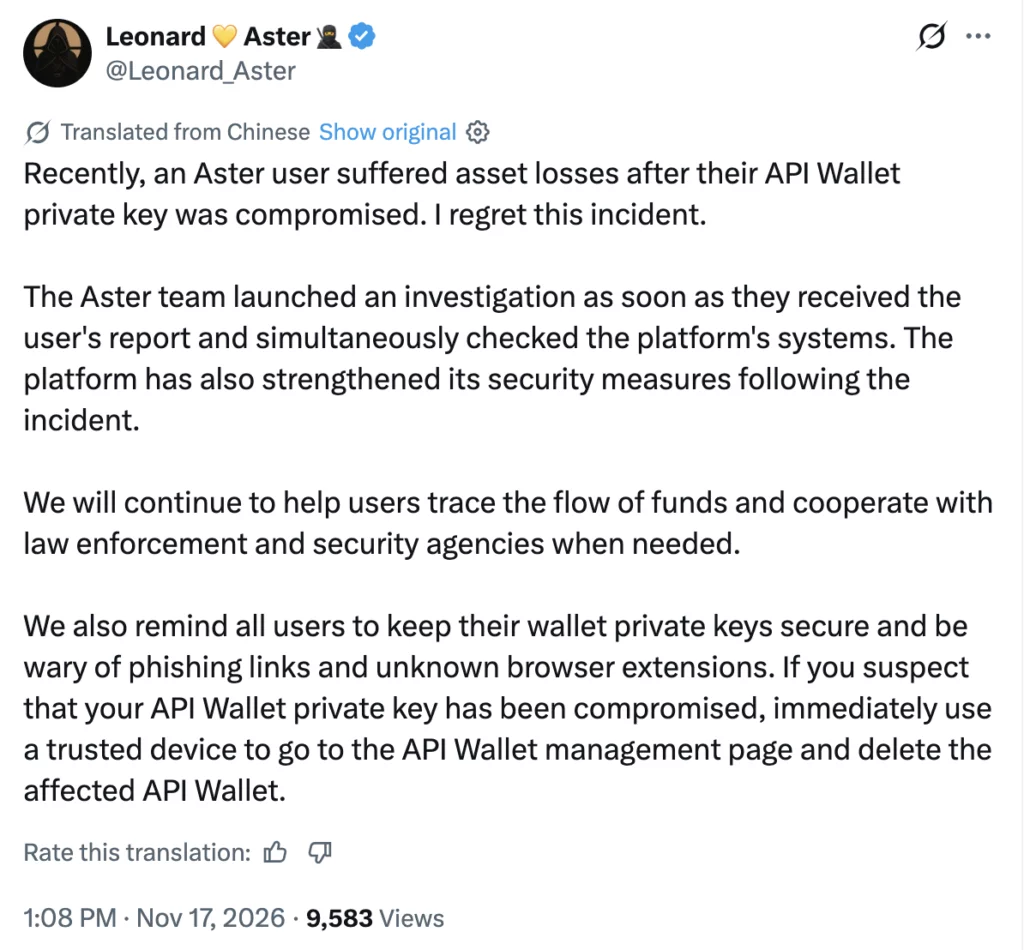
11月17日にXで発表した声明の中で、AsterのCEOであるLeonard Leung氏は、分散型無期限先物取引所である同社が、影響を受けたユーザーからの報告を受けた直後にこのインシデントの調査を開始したと述べた。チームはプラットフォームのシステムを検査する一方で、損失を取り巻く状況を精査した。
「最近、あるAsterユーザーがAPI Walletの秘密鍵を侵害され、資産損失を被りました。このインシデントについて遺憾に思います」とLeonard氏は声明で述べた。
このCEOの対応は、ビットコイン保有分の移動とその後の売却を含む不正取引により約456万ドルを失ったと報告したAsterのユーザーからの苦情を受けたものです。
出典:X
Asterのユーザーが456万ドルの不正送金を報告
影響を受けたユーザーはX上で「furongfei」という名前で活動しており、取引は北京時間の11月13日未明に発生したと明らかにした。このユーザーは、いずれの送金も承認しておらず、メインウォレットの秘密鍵も侵害されていないと主張している。
Lookonchainが報じた苦情の詳細によると、何者かがAsterのウェブインターフェースを通じて自動生成されたエージェントキーを使用し、新規アカウントを登録していたことが示された。
ユーザーが示した取引記録によると、44分以内に合計4,564,675.50 USDTの7件の送金が新規登録されたアカウントに対して行われた。同じ期間中に、33 BTCが取引所の先物市場と現物市場の間を9回移動し、その後17件の成行注文を通じて売却された。
ユーザーは、7件の送金のいずれにも自身のメインウォレットからの署名が付されていなかったと主張した。代わりに、取引は「aster-desktop」と識別される一時的な秘密鍵を用いて署名されており、この鍵はユーザーが取引を有効化しウォレット認証を完了した際にブラウザ内でローカルに生成されたものだった。
Asterは当初、ユーザーが資金の消失についてプラットフォームに連絡したことを受けて調査チームを編成した。
AsterのAPI Wallet権限が精査の対象に
ユーザーの申し立ての一部は、侵害された取引用認証情報に割り当てられた権限に関するものだ。ユーザーは、エージェントキーには出金権限がなく、またアカウントのプライバシー設定により他のユーザーへの内部送金が禁止されていたと主張した。
Asterの公式APIドキュメントでは、現物取引、無期限先物取引、出金についてそれぞれ別個の権限が説明されている。ユーザーは、取引リクエストごとにメインウォレットの秘密鍵で署名することなく、エージェントウォレットに指定された操作を代行する権限を付与できる。
ドキュメントには、許可されたIPアドレスの設定や、承認されたエージェントの有効期限の設定に関するオプションが記載されている。アカウント保有者はその後、権限を変更したり、エージェントの承認を取り消したりできる。
Crypto.newsは、報告された損失、API Walletの権限、および潜在的な補償についてコメントを求めてAsterに連絡したが、締め切り時点までに回答は得られなかった。
AsterのCEOは資金回収への支援を約束
一方、影響を受けたユーザーは、新たに登録されたアカウントがその後10件の取引にわたって約456万USDTを引き出したと主張した。
資金の一部はブロックチェーンネットワーク間を移動したと報じられており、1,000ETHが暗号資産ミキシングプロトコルのTornado Cashに入金された。さらに768.1ETHと約99万4,000USDTがNEAR Intents経由で送金されたと報じられている。
Leonard氏は、Asterは行方不明の資産の特定に向けた取り組みに関与し続けると述べた。
「当社は引き続きユーザーによる資金の流れの追跡を支援し、必要に応じて法執行機関やセキュリティ機関に協力してまいります」とCEOは記した。
影響を受けたユーザーは、行方不明となった資金の回収を待つことなく、33BTC、約220万USDT、および強制清算手数料を含む元の資産での補償を求めている。
補償請求には、プラットフォームのサーバーログの保全と、案件対応の経緯を記した書面のタイムラインの提供が含まれている。レナード氏は最新の声明で返金の決定を発表していない。
別件として、crypto.newsは以前、Asterが11月16日に独自トークンが数分で0.7124ドルから0.4812ドルへ下落した後、異常な価格変動を調査していたと報じた。Leonard氏はこの事象を高レバレッジのポジションに関連する清算に起因するとし、その動きを「おそらく悪意のあるもの」と表現した。
Aster、侵害されたAPI Walletの失効をユーザーに推奨
セキュリティ対応の一環として、Asterはトレーダーに対し秘密鍵を保護し、見慣れないリンクを開いたりブラウザ拡張機能をインストールしたりする際には注意するよう呼びかけた。
「また、すべてのユーザーに対し、ウォレットの秘密鍵を安全に保管し、フィッシングリンクや不明なブラウザ拡張機能に注意するよう改めて呼びかけます」とレナード氏は述べた。
同CEOは、API Walletの認証情報が漏洩した可能性があると考えるユーザーに対し、信頼できるデバイスからプラットフォームにアクセスするよう指示した。
Asterのドキュメントには、認可されたエージェントを削除すると、そのエージェントのAPI取引を行う権限が取り消されると記載されている。レナード氏は、影響を受けたユーザーに対し、API Walletの管理ページに直接アクセスし、侵害されたウォレットを直ちに削除するよう助言した。