Aster, API 월렛 유출 및 456만 달러 손실 보고 이후 보안 강화
기계 번역영어 원문 보기
글자 크기본문 읽기 ↓
이미지 불러오는 중
Aster는 API 월렛 개인키 유출 이후 보안을 강화했으며, 한 피해 사용자는 456만 달러 규모의 무단 자산 이체가 발생했다고 보고했다.
공유하기
Aster는 한 사용자가 API Wallet 개인 키 노출 이후 재정적 손실을 입은 사실을 확인한 뒤 플랫폼 보안 조치를 강화했습니다.
• Aster는 API Wallet 개인 키 유출을 확인한 후 보안 조치를 강화했습니다.
• 영향을 받은 Aster 사용자 한 명이 456만 달러 규모의 무단 암호화폐 이체가 발생했다고 보고했다.
• 해당 사용자는 44분 동안 7건의 무단 이체가 발생했다고 주장했다.
• Aster는 사라진 자금 추적을 지원하고 수사 기관에 협조하겠다고 약속했다.
• Aster는 사용자들에게 신뢰할 수 있는 기기에서 침해된 API 월렛을 즉시 삭제할 것을 촉구했습니다.
11월 17일 X에 올린 성명에서 Aster CEO 레너드 륭은 해당 탈중앙화 무기한 선물 거래소가 피해 사용자로부터 신고를 접수한 직후 사건 조사에 착수했다고 밝혔습니다. 팀은 플랫폼 시스템 점검을 실시하는 동시에 손실이 발생한 정황을 조사했습니다.
“최근 한 Aster 사용자가 API 월렛 개인 키가 침해된 후 자산 손실을 입었습니다. 이번 사건에 대해 유감스럽게 생각합니다”라고 륭은 성명에서 밝혔습니다.
이 CEO의 대응은 비트코인 보유분의 이동과 이후 매도를 포함해 무단 거래로 약 456만 달러를 잃었다고 보고한 Aster 사용자의 불만 제기에 뒤따른 것입니다.
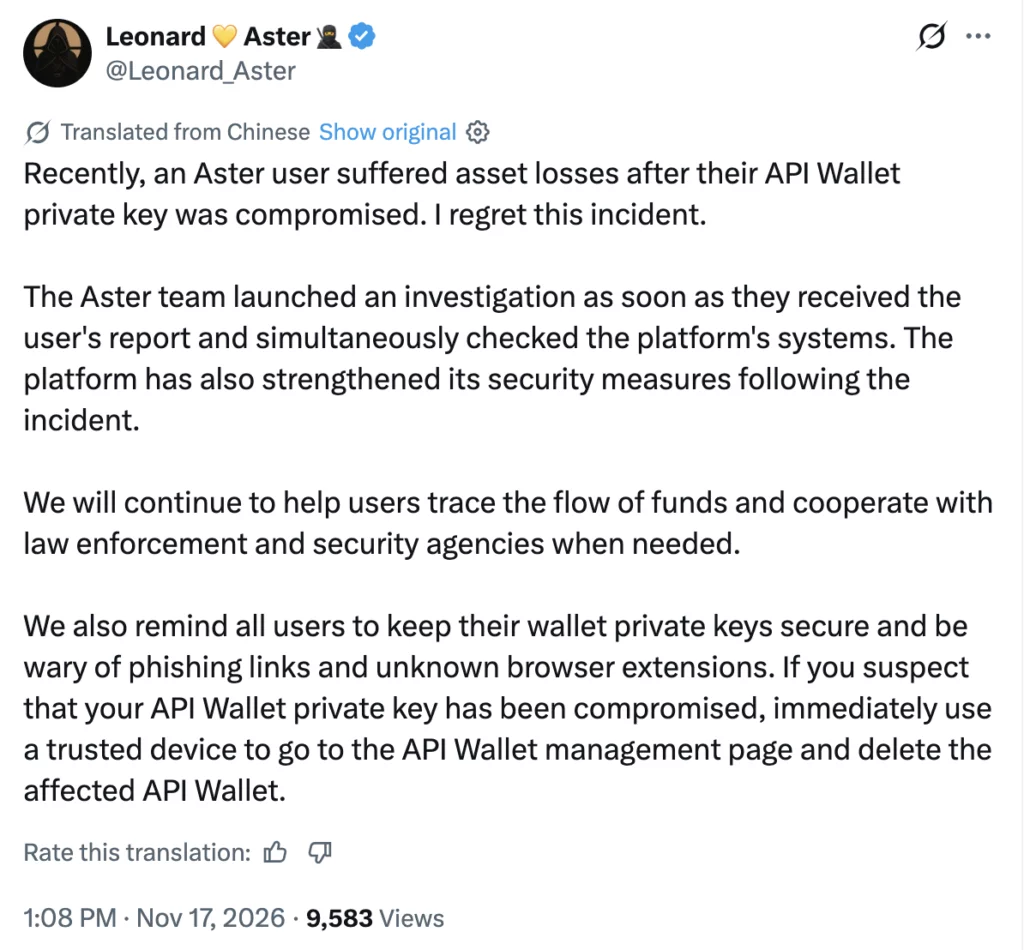
출처: X
Aster 사용자, 무단 이체 456만 달러 신고
X에서 furongfei라는 이름을 사용하는 해당 피해 사용자는 거래가 베이징 시간으로 11월 13일 새벽에 발생했다고 밝혔다. 이 사용자는 자신이 어떤 이체도 승인하지 않았으며 메인 지갑의 개인 키가 유출되지 않았다고 주장했다.
Lookonchain이 보도한 민원의 세부 내용에 따르면, 누군가 Aster의 웹 인터페이스를 통해 자동 생성된 에이전트 키를 사용해 새 계정을 등록한 것으로 나타났다.
사용자가 제시한 거래 기록에 따르면 44분 이내에 신규 등록된 계좌로 총 4,564,675.50 USDT에 달하는 7건의 이체가 이루어졌다. 같은 기간 동안 33 BTC가 거래소의 선물 시장과 현물 시장 사이에서 9차례 이동한 뒤 17건의 시장가 주문을 통해 매도되었다.
사용자는 7건의 이체 중 어느 것도 자신의 메인 지갑 서명을 포함하지 않았다고 주장했다. 대신 해당 거래들은 사용자가 거래를 활성화하고 지갑 인증을 완료했을 때 브라우저에서 로컬로 생성된 “aster-desktop”으로 식별되는 임시 개인 키를 사용해 서명되었다.
Aster는 사용자가 자금 유실 문제를 플랫폼에 제기한 후 처음으로 조사팀을 구성했다.
Aster의 API 월렛 권한이 주목을 받고 있다
사용자 불만 중 일부는 유출된 거래 자격 증명에 부여된 권한에 관한 것이다. 해당 사용자는 에이전트 키에 출금 권한이 없었고, 계정의 개인정보 설정이 다른 사용자에게로의 내부 이체를 금지하고 있었다고 주장했다.
Aster의 공식 API 문서는 현물 거래, 무기한 선물 거래, 출금에 대해 각각 별도의 권한을 설명하고 있다. 사용자는 모든 거래 요청에 서명하기 위해 메인 월렛의 개인 키를 사용하지 않고도 에이전트 월렛에 자신을 대신해 지정된 작업을 수행할 권한을 부여할 수 있다.
문서에는 허용된 IP 주소를 구성하고 승인된 에이전트의 만료 시간을 설정하는 옵션이 제시되어 있습니다. 계정 보유자는 이후에 권한을 수정하거나 에이전트의 승인을 철회할 수 있습니다.
Crypto.news는 보고된 손실, API Wallet 권한 및 잠재적 보상에 대한 논평을 받기 위해 Aster에 연락했으나 발행 시점까지 응답을 받지 못했습니다.
Aster CEO, 자금 회수 지원 약속
한편, 피해 사용자는 새로 등록된 계정이 이후 10건의 거래에 걸쳐 약 456만 USDT를 인출했다고 주장했다.
보도에 따르면 자금 일부는 여러 블록체인 네트워크를 거쳐 이동했으며, 1,000 ETH는 암호화폐 믹싱 프로토콜인 토네이도 캐시(Tornado Cash)로 유입됐다. 또 다른 768.1 ETH와 약 994,000 USDT는 니어 인텐츠(NEAR Intents)를 통해 이동한 것으로 전해졌다.
레너드는 아스터가 사라진 자산을 찾기 위한 노력에 계속 참여할 것이라고 말했다.
“우리는 계속해서 사용자들이 자금 흐름을 추적할 수 있도록 돕고, 필요할 경우 법 집행 기관 및 보안 기관과 협력할 것입니다”라고 CEO는 썼습니다.
피해 사용자는 사라진 자금의 회수를 기다릴 필요 없이 33 BTC, 약 220만 USDT 및 강제 청산 수수료를 포함한 원래 자산으로 보상을 요청했습니다.
보상 요청에는 플랫폼의 서버 로그 보존과 사건 처리에 대한 서면 일정 제공이 포함됩니다. Leonard는 최신 성명에서 보상 결정을 발표하지 않았습니다.
한편, crypto.news는 앞서 Aster가 11월 16일 자체 토큰이 몇 분 만에 0.7124달러에서 0.4812달러로 하락한 후 비정상적인 가격 움직임을 조사하고 있었다고 보도했다. Leonard는 해당 사건을 고레버리지 포지션과 관련된 청산으로 설명하며 그 활동이 "악의적일 가능성이 높다"고 말했다.
Aster, 사용자들에게 침해된 API 월렛 폐기 권고
보안 대응의 일환으로 Aster는 트레이더들에게 개인 키를 안전하게 보호하고, 낯선 링크를 열거나 브라우저 확장 프로그램을 설치할 때 주의할 것을 촉구했다.
레너드는 “또한 모든 사용자에게 지갑 개인 키를 안전하게 보관하고 피싱 링크와 알 수 없는 브라우저 확장 프로그램을 주의할 것을 당부드린다”고 말했습니다.
CEO는 API Wallet 자격 증명이 노출됐을 가능성이 있다고 판단되는 사용자들에게 신뢰할 수 있는 기기에서 플랫폼에 접속하라고 지시했습니다.
Aster의 문서에 따르면 승인된 에이전트를 삭제하면 해당 에이전트의 API 거래 수행 권한이 취소됩니다. 레너드는 영향을 받은 사용자들에게 API Wallet 관리 페이지로 직접 이동해 침해된 지갑을 즉시 삭제하라고 권고했습니다.