Aster reforça segurança após vazamento da API Wallet e prejuízo relatado de US$ 4,56 milhões
Machine translatedView English original
Reading sizeRead report ↓
加载图片中
A Aster reforçou a segurança após o vazamento de uma chave privada da API Wallet, enquanto um usuário afetado relata US$ 4,56 milhões em transferências não autorizadas de ativos.
Compartilhar
A Aster reforçou as medidas de segurança de sua plataforma após confirmar que um usuário sofreu perdas financeiras decorrentes da exposição de uma chave privada de API Wallet.
• A Aster reforçou suas medidas de segurança após confirmar o vazamento de uma chave privada de API Wallet.
• Um usuário afetado da Aster relatou US$ 4,56 milhões em transferências não autorizadas de criptomoedas.
• O usuário alegou que sete transferências não autorizadas ocorreram em um período de 44 minutos.
• A Aster prometeu ajudar a rastrear os fundos desaparecidos e cooperar com as autoridades policiais.
• A Aster instou os usuários a excluir imediatamente as API Wallets comprometidas de dispositivos confiáveis.
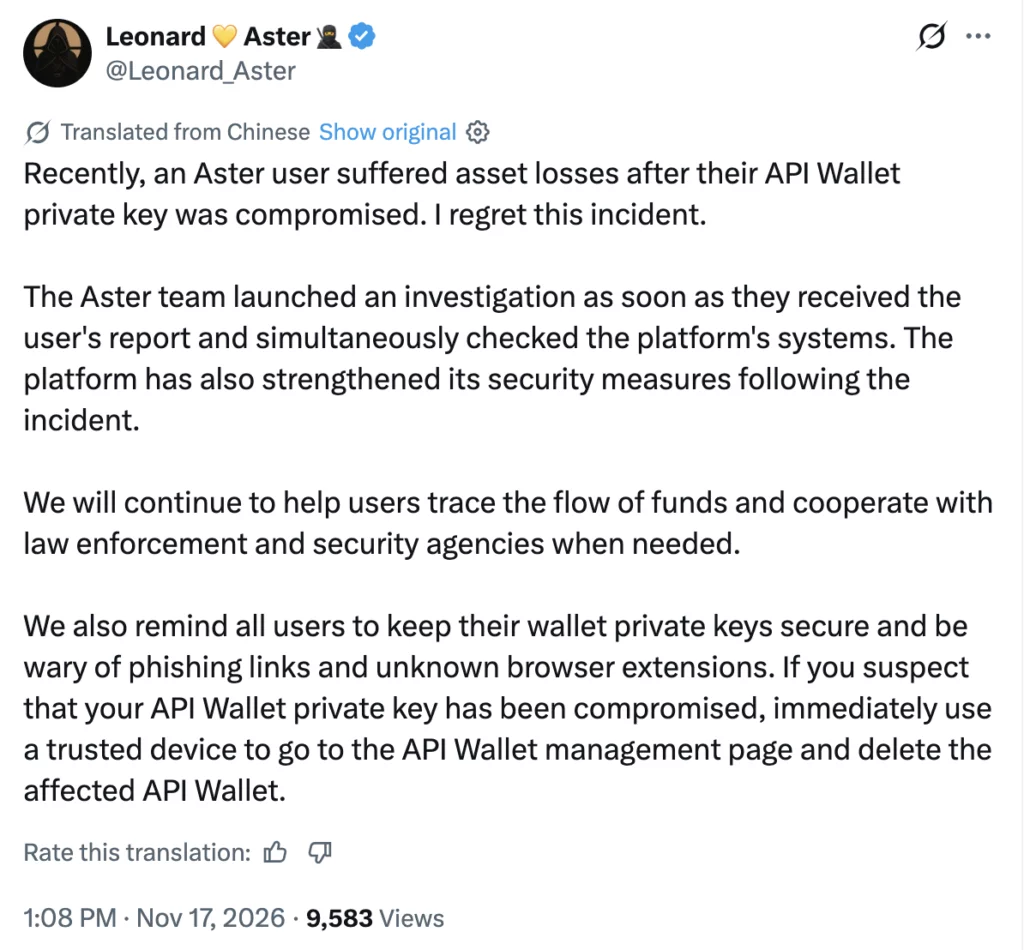
Em uma declaração de 17 de novembro no X, o CEO da Aster, Leonard Leung, disse que a exchange descentralizada de futuros perpétuos começou a investigar o incidente imediatamente após receber um relato do usuário afetado. A equipe examinou as circunstâncias que envolveram a perda enquanto realizava verificações nos sistemas de sua plataforma.
“Recentemente, um usuário da Aster sofreu perdas de ativos depois que a chave privada de sua API Wallet foi comprometida. Lamento este incidente”, escreveu Leonard em uma declaração.
A resposta do CEO ocorre após a reclamação de um usuário da Aster, que relatou ter perdido aproximadamente US$ 4,56 milhões por meio de transações não autorizadas, incluindo a movimentação e a subsequente venda de suas participações em Bitcoin.
Fonte: X
Usuário da Aster relata US$ 4,56 milhões em transferências não autorizadas
O usuário afetado, conhecido como furongfei no X, revelou que as transações ocorreram nas primeiras horas de 13 de novembro, no horário de Pequim. O usuário afirmou que não autorizou nenhuma das transferências e que a chave privada de sua carteira principal não foi comprometida.
Os detalhes da reclamação, divulgados pelo Lookonchain, indicaram que alguém utilizou uma chave de agente gerada automaticamente pela interface web da Aster para registrar uma nova conta.
Os registros de transações descritos pelo usuário mostraram que sete transferências, totalizando 4.564.675,50 USDT, foram feitas para a conta recém-registrada em 44 minutos. No mesmo período, 33 BTC foram movimentados entre os mercados de futuros e à vista da exchange nove vezes antes de serem vendidos por meio de 17 ordens de mercado.
O usuário alegou que nenhuma das sete transferências continha uma assinatura de sua carteira principal. Em vez disso, as transações foram assinadas usando uma chave privada temporária identificada como “aster-desktop”, que foi gerada localmente no navegador quando o usuário habilitou a negociação e concluiu a autorização da carteira.
A Aster inicialmente formou uma equipe de investigação depois que o usuário entrou em contato com a plataforma sobre os fundos desaparecidos.
Permissões da API Wallet da Aster sob escrutínio
Parte da reclamação do usuário diz respeito às permissões atribuídas à credencial de negociação comprometida. O usuário alegou que a chave de agente não tinha autorização de saque e que as configurações de privacidade da conta proibiam transferências internas para outros usuários.
A documentação oficial da API da Aster descreve permissões separadas para negociação à vista, negociação de futuros perpétuos e saques. Os usuários podem autorizar uma carteira de agente a realizar operações designadas em seu nome sem usar a chave privada da carteira principal para assinar cada solicitação de negociação.
A documentação oferece opções para configurar endereços IP permitidos e definir um prazo de expiração para um agente autorizado. Os titulares de contas podem, posteriormente, modificar as permissões ou revogar a autorização de um agente.
O Crypto.news procurou a Aster para comentar as perdas relatadas, as permissões da API Wallet e uma possível compensação, mas não havia recebido resposta até o fechamento desta edição.
O CEO da Aster promete ajudar na recuperação dos fundos
Enquanto isso, o usuário afetado alegou que a conta recém-registrada posteriormente sacou aproximadamente 4,56 milhões de USDT em 10 transações.
Segundo relatos, parte dos fundos foi movimentada entre redes blockchain, com 1.000 ETH entrando no protocolo de mistura de criptomoedas Tornado Cash. Outros 768,1 ETH e aproximadamente 994.000 USDT teriam sido encaminhados por meio do NEAR Intents.
Leonard afirmou que a Aster continuaria envolvida nos esforços para localizar os ativos desaparecidos.
“Continuaremos ajudando os usuários a rastrear o fluxo de fundos e cooperaremos com as autoridades policiais e agências de segurança quando necessário”, escreveu o CEO.
O usuário afetado solicitou compensação nos ativos originais, incluindo 33 BTC, aproximadamente 2,2 milhões de USDT e taxas de liquidação forçada, sem precisar aguardar a recuperação dos fundos desaparecidos.
O pedido de compensação inclui a preservação dos registros do servidor da plataforma e o fornecimento de um cronograma por escrito para o tratamento do caso. Leonard não anunciou uma decisão de reembolso em sua declaração mais recente.
Separadamente, a crypto.news noticiou anteriormente que a Aster estava investigando movimentos de preço incomuns em 16 de novembro, depois que seu token nativo caiu de US$ 0,7124 para US$ 0,4812 em questão de minutos. Leonard atribuiu esse episódio a liquidações envolvendo posições altamente alavancadas, descrevendo a atividade como "provavelmente maliciosa".
Aster orienta usuários a revogar API Wallets comprometidas
Como parte de sua resposta de segurança, a Aster instou os traders a protegerem suas chaves privadas e a terem cautela ao abrir links desconhecidos ou instalar extensões de navegador.
“Também lembramos todos os usuários de manterem as chaves privadas de suas carteiras seguras e de ficarem atentos a links de phishing e extensões de navegador desconhecidas”, disse Leonard.
O CEO orientou os usuários que acreditam que suas credenciais da API Wallet possam ter sido expostas a acessar a plataforma a partir de um dispositivo confiável.
A documentação da Aster afirma que excluir um agente autorizado revoga sua capacidade de realizar negociações via API. Leonard aconselhou os usuários afetados a navegar diretamente até a página de gerenciamento da API Wallet e excluir imediatamente a carteira comprometida.