BTCPay Server遭黑客攻击,比特币钱包安全引发警报
机器翻译查看英文原文
阅读字号阅读正文 ↓
加载图片中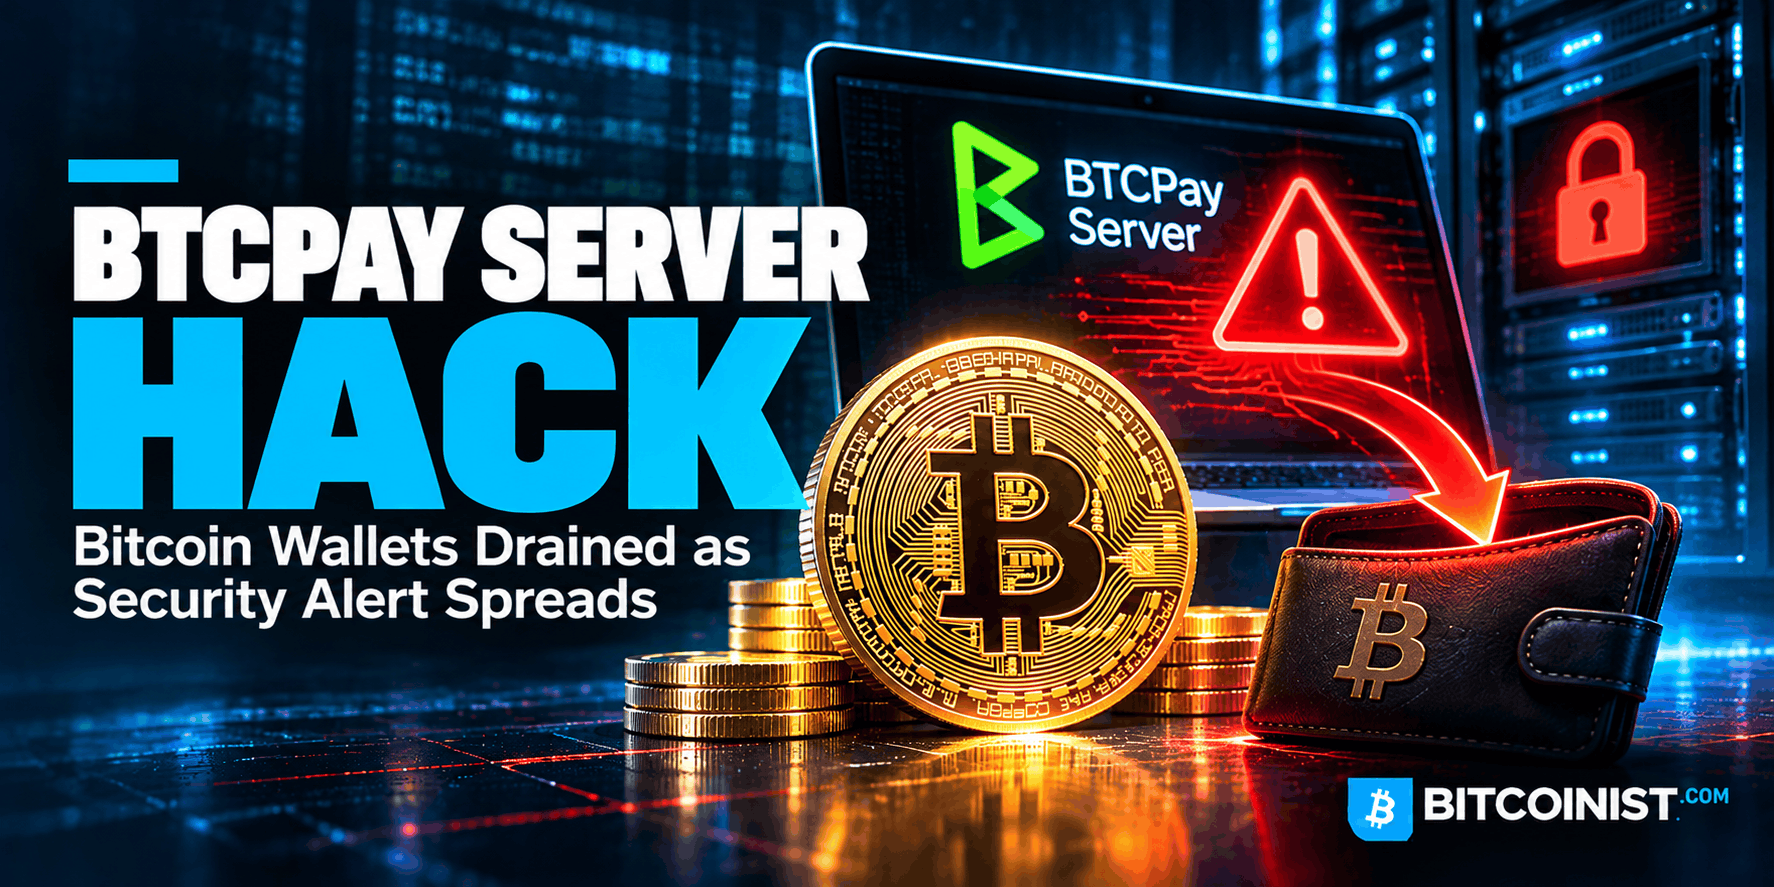
BTCPay Server 遭黑客攻击,引发了对比特币钱包安全的新一轮担忧。此前,这个比特币支付平台收到报告称,攻击者从商户的热钱包中提取了资金。11 月 1 日,该开源项目发布紧急警告,要求运营者暂时关闭其支付服务器,同时其团队正在调查这些事件。这一情况尤其令人担忧,因为 […]

BTCPay Server 遭黑客攻击引发新的安全担忧,此前该比特币支付平台收到报告称,攻击者从商户的热钱包中提取资金。
11月1日,该开源项目发布紧急警告,要求运营者暂时关闭其支付服务器,同时其团队正在调查这些事件。
对于使用BTCPay Server在不依赖传统支付中介的情况下接受比特币的企业而言,这一情况尤其令人担忧。
随着调查的深入,我们进一步了解到哪些软件版本可能存在漏洞,以及为何保持加密货币支付基础设施的更新至关重要。
简讯
• BTCPay Server在收到未经授权的比特币热钱包提款报告后,警告运营者关闭其安装实例。
• 调查人员发现了一个影响2.4.1及更早版本的攻击途径,而2.4.7版本尚未出现可信的钱包资金被清空的报告。
• 被盗总金额、受影响商户数量以及攻击者获取访问权限的具体方法仍未得到确认。
BTCPay Server 遭黑客攻击引发紧急警告
BTCPay Server 是一个免费的自托管比特币支付处理器,允许商家直接接收加密货币支付。
与中心化支付平台不同,企业自行管理其服务器和钱包配置。
这种独立性提供了更大的控制权,但也将软件安全的责任落在了各个运营者身上。
11月1日,该项目警告称,未经授权的攻击者正在从与某些安装实例相连的热钱包中盗取比特币。
调查持续期间,运营者被指示使用 ./btcpay-down.sh 命令关闭其服务器。
由于BTCPay Server通过独立管理的安装实例运行,其开发者无法远程禁用每一台受影响的服务器。
我们认为这一点尤为重要。去中心化基础设施赋予企业更多控制权,但应对紧急情况需要各个运营者迅速采取行动。
调查人员确认了较旧版本的软件
在发布初步警告后,BTCPay Server的调查发现了一个针对2.4.1及更早版本的攻击途径。
该项目随后表示,尚未收到任何可信报告称其最新的2.4.7版本存在热钱包资金被盗的情况。
然而,这并不意味着调查人员已经确认所有较新的配置都完全安全。
BTCPay Server创始人Nicolas Dorier表示,攻击者已获得受影响安装实例的管理员访问权限。
目前仍在调查攻击者是如何获得该访问权限的。
该项目于10月29日发布了2.4.7版本,就在最新事件公开前不久。
根据其官方GitHub发布说明,此次更新修复了85项安全发现,其中一项被列为严重级别,13项被评为高危级别。
我们应当把这些修复措施与正在进行的调查区分开来。该项目尚未公开证实,所有已报告的钱包被盗事件都是由其中某个特定漏洞所致。
为什么比特币热钱包面临更大风险
据报道,这些攻击凸显了热钱包与冷存储之间的一个重要区别。
热钱包始终连接互联网,因此对于经常处理支付业务的企业来说十分便捷。
然而,这种连接性也可能为攻击者创造可乘之机。
如果某人获得了对存有钱包凭证的服务器的足够控制权,他们可能就能够授权未经授权的交易。
冷存储通过将签名密钥保持离线来降低这种风险。
对于处理频繁比特币交易的企业而言,兼顾便利性与安全性仍是一项重大挑战。
在我们关注比特币发展的过程中,涉及支付基础设施的事件提醒我们,保护数字资产不仅仅关乎保障区块链本身的安全。
围绕比特币的应用程序和系统也需要持续的保护。
早前的安全问题加剧了担忧
这并非BTCPay Server在2026年遭遇的首次安全事件。
今年8月,该项目披露了一个漏洞,该漏洞允许攻击者获取与已连接闪电网络钱包相关的管理凭证。
该漏洞影响了较旧的安装版本,并已通过2.4.2版本得到修复。
最新调查再次将注意力集中在那些遗漏了重要安全更新的安装实例上。
然而,目前尚不能断定11月的事件采用了完全相同的手法。
这一区分之所以重要,是因为此前的漏洞与新近报告的攻击可能涉及相同的受影响软件版本,但成因未必相同。
这一情况也反映出整个加密货币行业面临的更广泛挑战:过时的软件可能使企业蒙受重大财务损失。
BTCPay Server接下来会怎样?
BTCPay Server尚未确认被盗比特币的总价值或受影响的安装数量。
调查人员正在继续调查这些事件,包括攻击者是如何获得管理员权限的。
该项目已敦促用户保持软件更新,并向受影响的操作者索取相关信息。
对于运营比特币支付基础设施的企业而言,查看官方安全公告并遵循项目的恢复指引仍应是优先事项。
我们将持续关注经确认的攻击原因说明、进一步的修复指引,以及有关被盗资金的任何最新进展。
该事件还引发了人们对小型企业如何管理自托管支付系统的疑问。
随着加密货币支付日益普及,可靠的安保措施在整个区块链生态系统中将变得越来越重要。
BTCPay Server的调查仍在进行中,但一个教训已经明确:掌控自己的比特币基础设施,也意味着要承担起保护它的责任。